היי לכולם,
לאחר החלפת ראוטר לנתב Araknis מדגם an-220 ומעבר לספק אינטרנט yes, שיחות באמצעות Wifi calling נקטעות, הצד השני לא שומע אותי לפרקים בשיחה.
שיחות וואטסאפ קוליות עובדות יותר טוב.
יש לי ip קבוע דרך הספק, מפעיל סלולרי פרטנר.
מישהו מכיר פתרון? החלפת מפעיל סלולרי יכולה לעזור? (חייב להשתמש בwifi calling הקליטה בדירה בכל החברות לא משהו).
שיחות בwifi calling נקטעות
-
Adir207
-
- חבר פעיל מאוד

- תגובות: 123
- הצטרף: יולי 2018
- benda76
-

- חבר פעיל מאוד
- תגובות: 258
- הצטרף: ספטמבר 2009
אולי תשנה dns
- אלי וילנאי
-

- חבר פעיל

- תגובות: 85
- הצטרף: יוני 2025
- שם מלא: אלי וילנאי
- מיקום: תל אביב
DNS משמש רק בתחיל הסשן. ברגע שהסשן מתחיל הוא מבוסס UP ללא תרגום כתובות. לדעתי.
- HT-Assaf
-
- חבר ותיק
- תגובות: 1243
- הצטרף: יוני 2012
תבטל IPv6 בנתב ותבדוק אם זה עובד תקין אחרי.
לא יודע אם כאשר יש כתובת קבועה (IPv4), באמת הכל יוצא דרכה או שיש המרות בנתב IPv6.
לא יודע אם כאשר יש כתובת קבועה (IPv4), באמת הכל יוצא דרכה או שיש המרות בנתב IPv6.
- Jabberwock
-
- חבר ותיק
- תגובות: 1430
- הצטרף: יולי 2024
ככל הנראה רשומת ה-DNS של פרנטר היא:
epdg.epc.mnc001.mcc425.pub.3gppnetwork.org
לא זיהיתי שיש רשומה של כתובת IPv6.
epdg.epc.mnc001.mcc425.pub.3gppnetwork.org
לא זיהיתי שיש רשומה של כתובת IPv6.
בינה מלאכותית היא בבחינת "אֲנִי בִינָה לִי גְבוּרָה" (משלי פרק ח', פסוק י"ד)
-
Adir207
-
- חבר פעיל מאוד
- תגובות: 123
- הצטרף: יולי 2018
- DanielGR
-
- גורו רשתות

- תגובות: 1525
- הצטרף: יולי 2023
- שם מלא: DanielG
- מיקום: Israel
הסבר אפשרי לבעיה:
שיחות אודיו משתמשות במקודדים על מנת להעביר את הקול על הרשת. בכל כיוון הקול מקודד באמצעות רכיב תוכנה הקרוי CODEC הדוחס בצד אחד, ופותח בצד השני. ה-CODEC מייצר זרם רציף (Stream) של אינפורמציה מקודדת, שלאחר מכן יש "לחלק" אותה למנות - Packets, כי התעבורה ברשת היא של Packets. כל Packet היא שוות ערך לאורך מסויים של קטע אודיו, נניח לצורך הדוגמא 30 מילי שניות.
מה המשמעות בעצם? הצד השולח מייצר Packet כל 30 מילי שניות, והצד המקבל - מקבל אותן בקצב הזה, מרכיב מחדש את זרם האינפורמציה, פותח את הקידוד, ולאחר מכן מנגן את הקול המתקבל. אך מה קורה אם Packet מסויים "מאחר" וזה בהחלט יכול לקרות משום שמדובר ברשת ציבורית ששום דבר לא מובטח? נניח ש-Packet מסויים מגיע אחרי 45 מילי שניות במקום 30 (ושוב - זו דוגמא בלבד), לצד המקבל נוצר "חור" - פער של 15 מילישניות (45-30) שבהם אין לו מה לנגן ונוצר קיטוע. התופעה הזו נקראת Jitter, והיא נובעת מבעיית טיימינג בהגעה של Packets. אלו קיטועים קצרים בדרך כלל, אבל מאד מפריעים לנהל שיחה. לחילופין ייתכן גם ש-Packets הולכים לאיבוד.
מכיוון שמדובר בשיחות על רשת ציבורית קשה להבטיח את הטיימינג של ה-Packets ולכן ממשים Jitter-buffer. זהו מאגר Packets, המקבל Packets מהרשת, צובר אותם במקום לנגן מייד, ואז משחרר בקצב קבוע. לכן אם באופן אקראי Packet מאחר, עדיין ה- Buffer יוציא בקצב קבוע ולא יהיו קיטועים. היכן הבעיה? כל Buffer כזה מוסיף Delay, ובשיחה אינטראקטיבית אי אפשר שהוא יהיה גבוה מדי. מקטינים את ה- Buffer ואז יש הסתברות גבוהה יותר לקיטועים.
מה יכול לגרום ל- Jitter? עומס בנתב, Buffer bloat, הפרעות ב- Wifi, ועוד הרבה בסיגנון. Jitter הוא פרמטר שלא זוכה להרבה התייחסות כאשר משווים בין חיבורים משום שרוב האפליקציות אינן רגישות לטיימינג, אבל יש כאלו שכן. ייתכן בהחלט שני חיבורים עם אותו ממוצע הורדה מקסימלי, אבל באחד יהיה Jitter גבוה שישפיע על אפליקציות מסויימות.
ניתן לבדוק Jitter מול אתרים מסויימים (זו בעיה לבדוק מול שני צדדים של שיחת Voice ללא כלי דואגנוסטיקה, אבל כן ניתן לראות אם לחיבור יש Jitter גבוה בממוצע ואז זו יכולה להיות אינדיקציה שזה הכיוון.
כמו:
https://jitter.is/
ערך של עד 30 מילישניות הוא סביר
או בדיקה של Bufferbloat:
https://www.waveform.com/tools/bufferbloat
ולראות מה ה-Latency
הלוגיקה היא להבין האם מדובר בבעיית Jitter ובהתאם לכך ניתן יהיה לחשוב על פתרונות
שיחות אודיו משתמשות במקודדים על מנת להעביר את הקול על הרשת. בכל כיוון הקול מקודד באמצעות רכיב תוכנה הקרוי CODEC הדוחס בצד אחד, ופותח בצד השני. ה-CODEC מייצר זרם רציף (Stream) של אינפורמציה מקודדת, שלאחר מכן יש "לחלק" אותה למנות - Packets, כי התעבורה ברשת היא של Packets. כל Packet היא שוות ערך לאורך מסויים של קטע אודיו, נניח לצורך הדוגמא 30 מילי שניות.
מה המשמעות בעצם? הצד השולח מייצר Packet כל 30 מילי שניות, והצד המקבל - מקבל אותן בקצב הזה, מרכיב מחדש את זרם האינפורמציה, פותח את הקידוד, ולאחר מכן מנגן את הקול המתקבל. אך מה קורה אם Packet מסויים "מאחר" וזה בהחלט יכול לקרות משום שמדובר ברשת ציבורית ששום דבר לא מובטח? נניח ש-Packet מסויים מגיע אחרי 45 מילי שניות במקום 30 (ושוב - זו דוגמא בלבד), לצד המקבל נוצר "חור" - פער של 15 מילישניות (45-30) שבהם אין לו מה לנגן ונוצר קיטוע. התופעה הזו נקראת Jitter, והיא נובעת מבעיית טיימינג בהגעה של Packets. אלו קיטועים קצרים בדרך כלל, אבל מאד מפריעים לנהל שיחה. לחילופין ייתכן גם ש-Packets הולכים לאיבוד.
מכיוון שמדובר בשיחות על רשת ציבורית קשה להבטיח את הטיימינג של ה-Packets ולכן ממשים Jitter-buffer. זהו מאגר Packets, המקבל Packets מהרשת, צובר אותם במקום לנגן מייד, ואז משחרר בקצב קבוע. לכן אם באופן אקראי Packet מאחר, עדיין ה- Buffer יוציא בקצב קבוע ולא יהיו קיטועים. היכן הבעיה? כל Buffer כזה מוסיף Delay, ובשיחה אינטראקטיבית אי אפשר שהוא יהיה גבוה מדי. מקטינים את ה- Buffer ואז יש הסתברות גבוהה יותר לקיטועים.
מה יכול לגרום ל- Jitter? עומס בנתב, Buffer bloat, הפרעות ב- Wifi, ועוד הרבה בסיגנון. Jitter הוא פרמטר שלא זוכה להרבה התייחסות כאשר משווים בין חיבורים משום שרוב האפליקציות אינן רגישות לטיימינג, אבל יש כאלו שכן. ייתכן בהחלט שני חיבורים עם אותו ממוצע הורדה מקסימלי, אבל באחד יהיה Jitter גבוה שישפיע על אפליקציות מסויימות.
ניתן לבדוק Jitter מול אתרים מסויימים (זו בעיה לבדוק מול שני צדדים של שיחת Voice ללא כלי דואגנוסטיקה, אבל כן ניתן לראות אם לחיבור יש Jitter גבוה בממוצע ואז זו יכולה להיות אינדיקציה שזה הכיוון.
כמו:
https://jitter.is/
ערך של עד 30 מילישניות הוא סביר
או בדיקה של Bufferbloat:
https://www.waveform.com/tools/bufferbloat
ולראות מה ה-Latency
הלוגיקה היא להבין האם מדובר בבעיית Jitter ובהתאם לכך ניתן יהיה לחשוב על פתרונות
- elad919
-
- חבר פעיל מאוד
- תגובות: 218
- הצטרף: פברואר 2022
- שם מלא: אלעד אלעד
- מיקום: ישראל
אחד ההסברים המקצועיים ביותר שנתקלתי בהם.
- sys_admin
-
- חבר מביא חבר
- תגובות: 4338
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
@Adir207
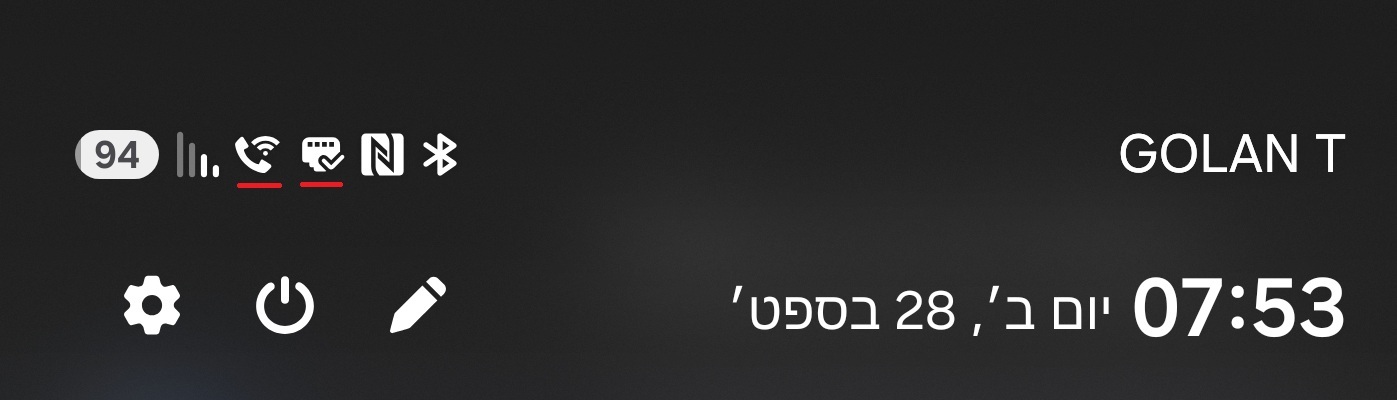
תתחיל בלנסות לבדוק ולשלול את הדברים הכי פשוטים לבדיקה ולניסוי. למשל, אם זה לא בעיה של חיבור WI-FI. ולצורך כך תתחבר קווי ותיזום או תקבל שיחות בצורה זו:
תתחיל בלנסות לבדוק ולשלול את הדברים הכי פשוטים לבדיקה ולניסוי. למשל, אם זה לא בעיה של חיבור WI-FI. ולצורך כך תתחבר קווי ותיזום או תקבל שיחות בצורה זו:
- DanielGR
-
- גורו רשתות
- תגובות: 1525
- הצטרף: יולי 2023
- שם מלא: DanielG
- מיקום: Israel
בדיקה שניתן לבצע עם Ookla Speed test, שנותנת גם את הנתונים של ה- Jitter. חשוב להשתמש באפליקציה של Ookla ולא בדפדפן. לדוגמא - שני מקרי קיצון של Jitter: (בדיקה מול שרת של פרטנר, אייפון 17)
זהו חיבור טוב, השיהוי הוא 7 מילישניות (ללא עומס), אבל ה- Jitter הוא 0 שמשמעותו שכל ה- Packets הגיעו עם אותו שיהוי והשונות היא 0.
לעומת זאת אותו חיבור אבל רשת אלחוטית עם קליטה גבולית: השיהוי דומה על 8 מילישניות (ללא עומס) אבל ה-Jitter הרבה יותר גבוה ומעיד על שונות גבוהה יותר בתיזמון ה- Packets. עדיין רמה כזו של Jitter היא בתחום שה-Jitter buffer יכול לפצות עליה, ויתאפשרו שיחות אודיו ללא קיטועים.
גם חיבור עם רמות טובות של Upload ו- Download אך Jitter גבוה יכול להביא לקיטועים. לצורך אינדיקציה ראשונית שזו אכן הבעיה @Adir207 - אנא שתף את התוצאות
זהו חיבור טוב, השיהוי הוא 7 מילישניות (ללא עומס), אבל ה- Jitter הוא 0 שמשמעותו שכל ה- Packets הגיעו עם אותו שיהוי והשונות היא 0.
לעומת זאת אותו חיבור אבל רשת אלחוטית עם קליטה גבולית: השיהוי דומה על 8 מילישניות (ללא עומס) אבל ה-Jitter הרבה יותר גבוה ומעיד על שונות גבוהה יותר בתיזמון ה- Packets. עדיין רמה כזו של Jitter היא בתחום שה-Jitter buffer יכול לפצות עליה, ויתאפשרו שיחות אודיו ללא קיטועים.
גם חיבור עם רמות טובות של Upload ו- Download אך Jitter גבוה יכול להביא לקיטועים. לצורך אינדיקציה ראשונית שזו אכן הבעיה @Adir207 - אנא שתף את התוצאות
נא להרשם/להכנס לחשבון בפורום על מנת לצפות בקבצים או בתמונות המצורפים לשרשור
- ziv_r
-

- עורך ראשי HTmag

- תגובות: 46560
- הצטרף: ינואר 2005
@Adir207
אם היתה בעיה של Bufferbloat או Jitter, אז שיחות אודיו ב- WhatsApp גם כן לא היו עובדות טוב - ומכיוון שטענת שהן תקינות, אין טעם לבדוק את מה שהוצע כאן.
מעבר לזה, ציינת כי הבעיה החלה לאחר החלפת הנתב - לכן צריך לבדוק את הגדרות הנתב כצעד ראשון.
Wi-Fi Calling אינו שיחת VoIP רגילה. הוא מקים מנהרת IPsec מוצפנת (מול ה-ePDG של חברת הסלולר) על גבי פורטים ייעודיים שבברירת מחדל משבשים את התעבורה הזאת.
בנתבי Araknis, מנגנון ה- SIP ALG מופעל כברירת מחדל (ממה שקראתי, קשה למצוא מידע בנושא) והוא משבש חבילות SIP - אתה חייב לכבות את ה- SIP ALG כצעד ראשון.
כצעד שני - כבה את ה- FW בנתב החדש של Araknis (זרם רציף של UDP בפורט 4500 מוצפנות עלולות להיות מזוהות על ידי הנתב כמתקפת UDP Flood ולכן הנתב יבצע Packet Dropping יזום).
אם היתה בעיה של Bufferbloat או Jitter, אז שיחות אודיו ב- WhatsApp גם כן לא היו עובדות טוב - ומכיוון שטענת שהן תקינות, אין טעם לבדוק את מה שהוצע כאן.
מעבר לזה, ציינת כי הבעיה החלה לאחר החלפת הנתב - לכן צריך לבדוק את הגדרות הנתב כצעד ראשון.
Wi-Fi Calling אינו שיחת VoIP רגילה. הוא מקים מנהרת IPsec מוצפנת (מול ה-ePDG של חברת הסלולר) על גבי פורטים ייעודיים שבברירת מחדל משבשים את התעבורה הזאת.
בנתבי Araknis, מנגנון ה- SIP ALG מופעל כברירת מחדל (ממה שקראתי, קשה למצוא מידע בנושא) והוא משבש חבילות SIP - אתה חייב לכבות את ה- SIP ALG כצעד ראשון.
כצעד שני - כבה את ה- FW בנתב החדש של Araknis (זרם רציף של UDP בפורט 4500 מוצפנות עלולות להיות מזוהות על ידי הנתב כמתקפת UDP Flood ולכן הנתב יבצע Packet Dropping יזום).
- DanielGR
-
- גורו רשתות
- תגובות: 1525
- הצטרף: יולי 2023
- שם מלא: DanielG
- מיקום: Israel
דעתנו חלוקות בנקודות הבאות:
לגבי ניתוח הבעיה: בהחלט אפשר ללכת בגישה של להחליף קופסאות, בסוף יש מספר מוגבל של אפשרויות וזה יאותר וייפתר. לטעמי כן חשוב להבין למה זה קורה ולמה זה נפתר, וזה יכול לעזור למי שייתקל בבעיה דומה בעתיד. ולכן גם חשוב להדגיש - Jitter איננו הבעיה - הוא הסימפטום, ואם זאת התופעה - כן רלוונטי להבין מדוע הוא נוצר, גם אם בסוף הפיתרון הוא להחליף את הנתב.
לדעתי לא. מספיק שה-Jitter buffer בשתי התוכנות - WhatsApp ו- Wifi Calling הוא בגודל שונה וכבר יכול להיות הבדל בתופעה. ככלל, ככל שה- Jitter buffer יותר גדול כך ההסתברות לקיטועים יורדת משום שאותו Buffer מוציא את ה- Packets בקצב קבוע ובכך מפצה על Jitter. עדיין, אי אפשר להגדיל אותו ללא הגבלה כי נוצר Delay בשיחה, ובשיחה דו כיוונית אינטראקטיבית זה מפריע. כל יצרן קובע את גודל ה- Delay שנובע מה- Buffer הזה, וודאי שהם שונים. מצב שבו ה- Jitter הוא גבולי, וגבוה מדי עבור Wifi Calling וסביר עבור WhatsApp בהחלט ייתכן. נתון נוסף הוא שהמקודדים (CODEC) שונים, מקודדים מודרניים מתוכננים ליצור אפקט פחות ניכר כתוצאה מאובדן Packet או חוסר באינפורמציה. מקודדים מסורתיים משמעים מעין "קליק" לא נעים שיש קיטוע. זה לגבי ההבדל בין WhatsApp ל- WiFi Callingאם היתה בעיה של Bufferbloat או Jitter, אז שיחות אודיו ב- WhatsApp גם כן לא היו עובדות טוב - ומכיוון שטענת שהן תקינות, אין טעם לבדוק את מה שהוצע כאן....
אנקפסולציה (כימוס) של התעבורה רק גורמת לכך שמנגנונים של QOS לא יזהו את התעבורה ולא יתנו לה את התיעדוף המתאים. כמו כן אין משמעות ל- SIP ALG במצב הזה היא תעבורה ב- Tunnel לא מזוהה בתור SIP בכלל. SIP ALG משפיע רק בשלב הקמת השיחה, הוא לא משפיע על זרימת המדיה. במידה וצריך SIP ALG והוא לא מופעל השיחה לא תתחבר, או תתחבר ללא מדיה בכלל. אוכל לתת הסבר מפורט מדוע זה קורה.Wi-Fi Calling אינו שיחת VoIP רגילה. הוא מקים מנהרת IPsec מוצפנת (מול ה-ePDG של חברת הסלולר) על גבי פורטים ייעודיים שבברירת מחדל משבשים את התעבורה הזאת....
אם זה מה שקורה התופעה הייתה אחרת - לא קיטועיםכצעד שני - כבה את ה- FW בנתב החדש של Araknis (זרם רציף של UDP בפורט 4500 מוצפנות עלולות להיות מזוהות על ידי הנתב כמתקפת UDP Flood ולכן הנתב יבצע Packet Dropping יזום)....
לגבי ניתוח הבעיה: בהחלט אפשר ללכת בגישה של להחליף קופסאות, בסוף יש מספר מוגבל של אפשרויות וזה יאותר וייפתר. לטעמי כן חשוב להבין למה זה קורה ולמה זה נפתר, וזה יכול לעזור למי שייתקל בבעיה דומה בעתיד. ולכן גם חשוב להדגיש - Jitter איננו הבעיה - הוא הסימפטום, ואם זאת התופעה - כן רלוונטי להבין מדוע הוא נוצר, גם אם בסוף הפיתרון הוא להחליף את הנתב.
- ziv_r
-
- עורך ראשי HTmag
- תגובות: 46560
- הצטרף: ינואר 2005
אף אחד לא אמר שצריך להחליף קופסאות. הכל מצביע לכיוון שינוי הגדרות בנתב, לא שום דבר מעבר.
העובדה שהתקלה הופיעה מיד עם המעבר ל-Araknis מכוונת כמעט בוודאות להגדרות הנתב ולא ל-Jitter בתשתית.
ה- Overhead של מנהרת IPsec גדולה יותר מתעבורת WhatsApp רגילה. אם ה- MTU לא מוגדר מדויק מול הספק, נוצר Fragmentation ש-ePDG סלולרי נוטה להשליך לפח.
בדיקת Jitter היא צעד טוב לבריאות כללית, אבל פרקטית שווה קודם לבדוק ב-Araknis.
העובדה שהתקלה הופיעה מיד עם המעבר ל-Araknis מכוונת כמעט בוודאות להגדרות הנתב ולא ל-Jitter בתשתית.
ה- Overhead של מנהרת IPsec גדולה יותר מתעבורת WhatsApp רגילה. אם ה- MTU לא מוגדר מדויק מול הספק, נוצר Fragmentation ש-ePDG סלולרי נוטה להשליך לפח.
בדיקת Jitter היא צעד טוב לבריאות כללית, אבל פרקטית שווה קודם לבדוק ב-Araknis.
- DanielGR
-
- גורו רשתות
- תגובות: 1525
- הצטרף: יולי 2023
- שם מלא: DanielG
- מיקום: Israel
הבדיקה היא מאד פשוטה, ומראה בעצם איזה Jitter רואה Client שמחובר לנתב. אם אכן מופיע Jitter גבוה זה יכול להסביר את התופעה, וזה שלב לדעתי די בסיסי באיפיון הבעיה.
- ziv_r
-
- עורך ראשי HTmag
- תגובות: 46560
- הצטרף: ינואר 2005
אין ספק שבדיקת Jitter היא אכן פשוטה ומהירה, אבל במקרה הזה היא עלולה לתת False Positive (או False Negative) ולא לשקף את הבעיה.
בדיקה מול שרת Web כללי בודקת את הניתוב הרגיל, בעוד ש-Wi-Fi Calling מנותב דרך מנהרת IPsec סגורה ל-ePDG של פרטנר (שם יכולות להיווצר בעיות MTU, Drop של פקטים או NAT שלא יופיעו בבדיקת דפדפן רגילה).
בכל מקרה, פותח השרשור בכלל נעלם, אז זה לא משנה
בדיקה מול שרת Web כללי בודקת את הניתוב הרגיל, בעוד ש-Wi-Fi Calling מנותב דרך מנהרת IPsec סגורה ל-ePDG של פרטנר (שם יכולות להיווצר בעיות MTU, Drop של פקטים או NAT שלא יופיעו בבדיקת דפדפן רגילה).
בכל מקרה, פותח השרשור בכלל נעלם, אז זה לא משנה

- DanielGR
-
- גורו רשתות
- תגובות: 1525
- הצטרף: יולי 2023
- שם מלא: DanielG
- מיקום: Israel
חבל, דווקא בעיה מעניינת...
אחרי שג'מיני העלה גם הוא את אפשרות ה- IPSEC Passthrough, ניסיתי לשכנע אותו אחרת, הוא היה דווקא בסדר עם זה ...
אחרי שג'מיני העלה גם הוא את אפשרות ה- IPSEC Passthrough, ניסיתי לשכנע אותו אחרת, הוא היה דווקא בסדר עם זה ...
נא להרשם/להכנס לחשבון בפורום על מנת לצפות בקבצים או בתמונות המצורפים לשרשור
- ziv_r
-
- עורך ראשי HTmag
- תגובות: 46560
- הצטרף: ינואר 2005
שאלת את Gemini שאלה מכשילה ונפלת במלכודת הריצוי הקלאסית שלו 
ההנחה שבעיית IPsec/Firewall חייבת להפיל את השיחה כולה היא שגויה טכנית. ב-VoWiFi ערוץ השיחה וערוץ השמע מופרדים. השיחה מתנתקת לגמרי רק אם ערוץ הבקרה נופל, אך השמע עצמו עובר כחבילות UDP 4500 (NAT-Traversal, שבכלל עוקף IPsec Passthrough רגיל). אם ה-Firewall בנתב זורק חלק מהחבילות האלה בגלל הגנת DoS, פיצול MTU או תפוגת NAT Timeout, השיחה נשארת מחוברת, אך הצד השני שומע שקט או קיטועים.
אבל אם אתה כבר מערב AI, תן לו את כל השרשור.

ההנחה שבעיית IPsec/Firewall חייבת להפיל את השיחה כולה היא שגויה טכנית. ב-VoWiFi ערוץ השיחה וערוץ השמע מופרדים. השיחה מתנתקת לגמרי רק אם ערוץ הבקרה נופל, אך השמע עצמו עובר כחבילות UDP 4500 (NAT-Traversal, שבכלל עוקף IPsec Passthrough רגיל). אם ה-Firewall בנתב זורק חלק מהחבילות האלה בגלל הגנת DoS, פיצול MTU או תפוגת NAT Timeout, השיחה נשארת מחוברת, אך הצד השני שומע שקט או קיטועים.
אבל אם אתה כבר מערב AI, תן לו את כל השרשור.
- DanielGR
-
- גורו רשתות
- תגובות: 1525
- הצטרף: יולי 2023
- שם מלא: DanielG
- מיקום: Israel
הדיון "הידרדר" להיות טכני, פותח השירשור רצה כנראה רק לפתור את הבעיה, אבל אם כבר, נמצה את הדיאלוג.
WiFi Calling בנוי באופן הזה משתי סיבות:
* NAT Traversal
* אבטחה והצפנה
שיחת SIP איננה מוצפנת בבסיסה, ולכן ניתוח פשוט של התעבורה ברשת יאפשר לזהות את ה- RTP stream ולשמור אותו ובכך להאזין לשיחה. מכיוון ש- WiFi Callling עובר על תווך שיתופי זו בעיה. בנוסף בחלק המכריע של המקרים אחד הצדדים לפחות יהיה מאחורי Firewall /NAT.
בעיה ראשונה – NAT Traversal: פרוטוקול SIP כמוגדר ב- RFC 3261 הינו מאד "לא ידידותי " ל-NAT, ו- Firewall. על פי הסטנדרט הקמת השיחה מתבצעת על פורט 5060, והתהליך כולל קביעת המקודדים והפרמטרים שלהם, כתובות, וכן הפורטים שעליהם תועבר המדיה. הפורטים של המדיה אינם קבועים, הם דינמיים ושונים בכל שיחה, אבל ניתן לתחום את מספרי הפורטים לטווח מסוים.
הבעיה היא כזו: אם אחד הצדדים נמצא מאחורי Firewall, הפורטים פנימה חסומים, ואם הצדדים מסכימים על מספרי פורטים עדיין המדיה החוזרת תיתקל בפורטים חסומים.
בעיה נוספת היא הכתובות: על פי הסטנדרט הכתובות (לדוגמא – לאן להחזיר את המדיה) נלקחות מתוך הודעות ה-SIP שכפשוטו וכלשונו של הסטנדרט יכילו את כתובת הצד היוזם שהיא כתובת פרטית... (במקום שהצד המקבל יבחן מהיכן הגיע ה- Packet על פי ה- Packet header שזו תהיה הכתובת הציבורית של הנתב). ברור שאם הצד המקבל ינסה לפתוח חיבור UDP לכתובת הפרטית כפי שנלקחה מהודעות ה- SIP זה ייכשל.
על מנת לפתור את הבעיה הזו קיים SIP ALG – Application Level Gateway. זה מודול שרץ על הנתב, מקשיב לניסיון חיבור של הקמת שיחת SIP, ומכאן קודם כל גוזר איזה פורטים צריכים להיפתח פנימה כדי לאפשר את המדיה. פונקציה נוספת היא החלפת כתובות בתוך ההודעות של SIP על מנת שלא יתבצע ניסיון לפתוח חיבור לכתובות פרטיות.
עובדתית – הרבה SIP ALG לא בנויים כמו שצריך ויש עם זה לא מעט בעיות.
התיכנון שנבחר:
השיחה תעבור על Tunnel IPSEC מוצפן, כאשר כל שיחת ה-SIP שכוללת את הרישום, הקמת השיחה (Signaling) והמדיה יעברו **בשלמותם** על ה- Tunnel. זה יפתור את שתי הבעיות – NAT Traversal, וגם ההצפנה. הקמת ה- Tunnel, החלפת המפתחות וכו' מתבצעת על פורט 500, ולאחר מכן ה- Tunnel עצמו נפתח על פורט 4500. פתיחת ה-Tunnel מתבצעת בין הטלפון לשרת במפעיל הסלולרי. המשמעות היא:
* אם בודקים את התעבורה בנתב לא רואים בכלל תעבורת SIP, התעבורה הזו "כמוסה" בתוך IPSEC Tunnel
* מסיבה זו אין צורך ב- SIP ALG והוא מתייתר לחלוטין (עם כל הבעיות שלו) ויש סיכוי גבוה יותר שהשיחה תעבוד
IPSEC נבחר מהסיבות הבאות:
* רוב הסיכויים שזה לא יהיה חסום ב- Firewall
* ישנם הרבה מימושים של IPSEC עם הצפנה בחומרה, זה מאד יעיל גם בצד הטלפון, וגם בצד השרת
* המימוש הוא על UDP שהוא יעיל והתקורה איננה גבוהה
לגבי ג'מיני – זו הייתה חצי בדיחה. במקרה הזה הוא צודק, אבל בהמשך התשובה הוא פשוט הביא מסקנות לא נכונות על SIP ALG, וזה רק ממחיש עד כמה צריך להיזהר בהסתמכות על תשובות של AI. בסופו של דבר, ה- AI לא ממציא כלום, תלוי על מה מאמנים את המודל, ואם אימנו על מידע שגוי אז זה מה שייצא בתשובות. כאמור – שיחה שהיא בתוך Tunnel לא תזוהה כשיחת SIP ולא תפעיל SIP ALG.
מקורות:
https://www.att.com/support/article/wireless/KM1114459/
מקור זה מתאר את הפורטים ללא 5060 שזה תואם כאמור את ההסבר הנ"ל
https://www.t-mobile.com/support/covera ... te-network
מקור זה דווקא כן רושם את SIP 5060 כערוץ נפרד מה- Tunnel. זה לא הגיוני לדעתי משום שאז תיוותר הבעיה של NAT Traversal.
https://www.verizon.com/onesearch/searc ... ES=support
מקור זה ב- Verizon מגדיר גם את הפורטים, ללא SIP 5060
קלוד היה גם מדויק לדעתי:
כדי להיות בטוח לגבי פרטנר שלמפעיל הזה אני מחובר, יצרתי חוקים ב- Firewall כדי לאתר תעבורה של הודעות הקמת שיחה של SIP סטנדרטית, ויצרתי שיחה ב-WiFi Calling החוצה. שום הודעות של שיחת SIP הופיעו בלוג.
הקוד של Mikrotik Router OS:
WiFi Calling בנוי באופן הזה משתי סיבות:
* NAT Traversal
* אבטחה והצפנה
שיחת SIP איננה מוצפנת בבסיסה, ולכן ניתוח פשוט של התעבורה ברשת יאפשר לזהות את ה- RTP stream ולשמור אותו ובכך להאזין לשיחה. מכיוון ש- WiFi Callling עובר על תווך שיתופי זו בעיה. בנוסף בחלק המכריע של המקרים אחד הצדדים לפחות יהיה מאחורי Firewall /NAT.
בעיה ראשונה – NAT Traversal: פרוטוקול SIP כמוגדר ב- RFC 3261 הינו מאד "לא ידידותי " ל-NAT, ו- Firewall. על פי הסטנדרט הקמת השיחה מתבצעת על פורט 5060, והתהליך כולל קביעת המקודדים והפרמטרים שלהם, כתובות, וכן הפורטים שעליהם תועבר המדיה. הפורטים של המדיה אינם קבועים, הם דינמיים ושונים בכל שיחה, אבל ניתן לתחום את מספרי הפורטים לטווח מסוים.
הבעיה היא כזו: אם אחד הצדדים נמצא מאחורי Firewall, הפורטים פנימה חסומים, ואם הצדדים מסכימים על מספרי פורטים עדיין המדיה החוזרת תיתקל בפורטים חסומים.
בעיה נוספת היא הכתובות: על פי הסטנדרט הכתובות (לדוגמא – לאן להחזיר את המדיה) נלקחות מתוך הודעות ה-SIP שכפשוטו וכלשונו של הסטנדרט יכילו את כתובת הצד היוזם שהיא כתובת פרטית... (במקום שהצד המקבל יבחן מהיכן הגיע ה- Packet על פי ה- Packet header שזו תהיה הכתובת הציבורית של הנתב). ברור שאם הצד המקבל ינסה לפתוח חיבור UDP לכתובת הפרטית כפי שנלקחה מהודעות ה- SIP זה ייכשל.
על מנת לפתור את הבעיה הזו קיים SIP ALG – Application Level Gateway. זה מודול שרץ על הנתב, מקשיב לניסיון חיבור של הקמת שיחת SIP, ומכאן קודם כל גוזר איזה פורטים צריכים להיפתח פנימה כדי לאפשר את המדיה. פונקציה נוספת היא החלפת כתובות בתוך ההודעות של SIP על מנת שלא יתבצע ניסיון לפתוח חיבור לכתובות פרטיות.
עובדתית – הרבה SIP ALG לא בנויים כמו שצריך ויש עם זה לא מעט בעיות.
התיכנון שנבחר:
השיחה תעבור על Tunnel IPSEC מוצפן, כאשר כל שיחת ה-SIP שכוללת את הרישום, הקמת השיחה (Signaling) והמדיה יעברו **בשלמותם** על ה- Tunnel. זה יפתור את שתי הבעיות – NAT Traversal, וגם ההצפנה. הקמת ה- Tunnel, החלפת המפתחות וכו' מתבצעת על פורט 500, ולאחר מכן ה- Tunnel עצמו נפתח על פורט 4500. פתיחת ה-Tunnel מתבצעת בין הטלפון לשרת במפעיל הסלולרי. המשמעות היא:
* אם בודקים את התעבורה בנתב לא רואים בכלל תעבורת SIP, התעבורה הזו "כמוסה" בתוך IPSEC Tunnel
* מסיבה זו אין צורך ב- SIP ALG והוא מתייתר לחלוטין (עם כל הבעיות שלו) ויש סיכוי גבוה יותר שהשיחה תעבוד
IPSEC נבחר מהסיבות הבאות:
* רוב הסיכויים שזה לא יהיה חסום ב- Firewall
* ישנם הרבה מימושים של IPSEC עם הצפנה בחומרה, זה מאד יעיל גם בצד הטלפון, וגם בצד השרת
* המימוש הוא על UDP שהוא יעיל והתקורה איננה גבוהה
האבחנה שרשמת למיטב ידיעתי איננה נכונה משום שמה שקורה בתהליך ה- Tunneling הוא שגם המדיה וגם הקמת השיחה עוברים כולם על פורט יחיד של UDP – 4500. לכן חסימת הפורט הזה תחסום את השירות כולו.ההנחה שבעיית IPsec/Firewall חייבת להפיל את השיחה כולה היא שגויה טכנית. ב-VoWiFi ערוץ השיחה וערוץ השמע מופרדים. השיחה מתנתקת לגמרי רק אם ערוץ הבקרה נופל, אך השמע עצמו עובר כחבילות UDP 4500 (NAT-Traversal, שבכלל עוקף IPsec Passthrough רגיל). אם ה-Firewall בנתב זורק חלק מהחבילות האלה בגלל הגנת DoS, פיצול MTU או תפוגת NAT Timeout, השיחה נשארת מחוברת, אך הצד השני שומע שקט או קיטועים....
לגבי ג'מיני – זו הייתה חצי בדיחה. במקרה הזה הוא צודק, אבל בהמשך התשובה הוא פשוט הביא מסקנות לא נכונות על SIP ALG, וזה רק ממחיש עד כמה צריך להיזהר בהסתמכות על תשובות של AI. בסופו של דבר, ה- AI לא ממציא כלום, תלוי על מה מאמנים את המודל, ואם אימנו על מידע שגוי אז זה מה שייצא בתשובות. כאמור – שיחה שהיא בתוך Tunnel לא תזוהה כשיחת SIP ולא תפעיל SIP ALG.
מקורות:
https://www.att.com/support/article/wireless/KM1114459/
מקור זה מתאר את הפורטים ללא 5060 שזה תואם כאמור את ההסבר הנ"ל
https://www.t-mobile.com/support/covera ... te-network
מקור זה דווקא כן רושם את SIP 5060 כערוץ נפרד מה- Tunnel. זה לא הגיוני לדעתי משום שאז תיוותר הבעיה של NAT Traversal.
https://www.verizon.com/onesearch/searc ... ES=support
מקור זה ב- Verizon מגדיר גם את הפורטים, ללא SIP 5060
קלוד היה גם מדויק לדעתי:
How it works:
The phone runs IKEv2 to the carrier's ePDG. It starts on UDP 500, then switches to UDP 4500 once NAT is detected, which behind your router is essentially always.
It then builds an ESP tunnel, carried inside UDP 4500 (NAT-T).
All IMS traffic goes through that tunnel: SIP REGISTER/INVITE to the P-CSCF, RTP/RTCP voice media, and SMS over IMS.
Many carriers also add a second IPsec layer between the phone and the P-CSCF inside the tunnel (3GPP sec-agree), so the SIP is encrypted twice.
The phone runs IKEv2 to the carrier's ePDG. It starts on UDP 500, then switches to UDP 4500 once NAT is detected, which behind your router is essentially always.
It then builds an ESP tunnel, carried inside UDP 4500 (NAT-T).
All IMS traffic goes through that tunnel: SIP REGISTER/INVITE to the P-CSCF, RTP/RTCP voice media, and SMS over IMS.
Many carriers also add a second IPsec layer between the phone and the P-CSCF inside the tunnel (3GPP sec-agree), so the SIP is encrypted twice.
כדי להיות בטוח לגבי פרטנר שלמפעיל הזה אני מחובר, יצרתי חוקים ב- Firewall כדי לאתר תעבורה של הודעות הקמת שיחה של SIP סטנדרטית, ויצרתי שיחה ב-WiFi Calling החוצה. שום הודעות של שיחת SIP הופיעו בלוג.
הקוד של Mikrotik Router OS:
קוד: בחירת הכל
/ip firewall raw
add chain=prerouting protocol=udp port=5060 action=log log-prefix="SIP-UDP" \
    limit=50,10:packet place-before=0 comment="log SIP UDP"
add chain=prerouting protocol=tcp port=5060,5061 action=log log-prefix="SIP-TCP" \
limit=50,10:packet place-before=0 comment="log SIP TCP/TLS"- ziv_r
-
- עורך ראשי HTmag
- תגובות: 46560
- הצטרף: ינואר 2005
יש כאן בלבול בין חסימת פורט לבין התנהגות תעבורה.
1. אף אחד לא טען שפורט 4500 חסום: אם הוא היה חסום, השיחה לא הייתה מתחילה כלל. הטענה היא לגבי Packet Drop ו-NAT Timeout על הזרם הקיים.
2. בתוך המנהרה יש הפרדה מעשית: נכון שהכל עטוף ב-UDP 4500, אבל בתוכו יש פקטים של Signaling ופקטים של מדיה (RTP בקצב של עשרות חבילות בשנייה).
אם ה-Firewall ב-Araknis זורק חלק מחבילות ה-UDP (בגלל הגנת DoS/Flood או בעיית MTU), ערוץ ה-Signaling שורד והשיחה לא מתנתקת, אבל השמע נקטע - בדיוק התסמין שתואר.
בשורה התחתונה: שנינו מסכימים על הארכיטקטורה. המחלוקת היא רק אם התקלה מגיעה מ-Jitter בתשתית או מהטיפול של ה-Araknis בתעבורת ה-UDP.
נמתין לעדכון מפותח השרשור אחרי שישנה הגדרות בנתב ונראה במבחן התוצאה
1. אף אחד לא טען שפורט 4500 חסום: אם הוא היה חסום, השיחה לא הייתה מתחילה כלל. הטענה היא לגבי Packet Drop ו-NAT Timeout על הזרם הקיים.
2. בתוך המנהרה יש הפרדה מעשית: נכון שהכל עטוף ב-UDP 4500, אבל בתוכו יש פקטים של Signaling ופקטים של מדיה (RTP בקצב של עשרות חבילות בשנייה).
אם ה-Firewall ב-Araknis זורק חלק מחבילות ה-UDP (בגלל הגנת DoS/Flood או בעיית MTU), ערוץ ה-Signaling שורד והשיחה לא מתנתקת, אבל השמע נקטע - בדיוק התסמין שתואר.
בשורה התחתונה: שנינו מסכימים על הארכיטקטורה. המחלוקת היא רק אם התקלה מגיעה מ-Jitter בתשתית או מהטיפול של ה-Araknis בתעבורת ה-UDP.
נמתין לעדכון מפותח השרשור אחרי שישנה הגדרות בנתב ונראה במבחן התוצאה
- DanielGR
-
- גורו רשתות
- תגובות: 1525
- הצטרף: יולי 2023
- שם מלא: DanielG
- מיקום: Israel
עוד אפשרות היא לאפשר QOS על פורט UDP 4500, ו-או לאפשר IPSEC Passthrough