האם יש צורך לפתוח פורטים לגישה מבחוץ אל ה NAS?
אם כן אז איזה ועבור מה?
תודה
Synology NAS פתיחת פורטים
-
י-א
-
- חבר ותיק

- תגובות: 2133
- הצטרף: ינואר 2005
- OMRIJ
-
- חבר ותיק
- תגובות: 2687
- הצטרף: מרץ 2007
אם אתה צריך גישה מרחוק, עדיף שתשתמש בwireguard/tailscale/openvpn ושות'
- oferlaor
-

- מנהל

- תגובות: 78962
- הצטרף: נובמבר 2004
- שם מלא: עפר לאור
- מיקום: מודיעין, ישראל
-
י-א
-
- חבר ותיק
- תגובות: 2133
- הצטרף: ינואר 2005
למשל פורט 5001 נחוץ למשהו?
- sys_admin
-
- חבר מביא חבר
- תגובות: 4316
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
פורט 5001 ב NAS של Synology, זה פורט ברירת מחדל בממשק וובי של DSM בתקשורת HTTPS, ובטח ובטח שאתה לא פותח אותו לגישה מבחוץ, כמו שאתה גם לא מקשר את ה NAS שלך ל Synology Account ול QuickConnect, אלה משתמש אך ורק בחשבון מקומי....
השאלות אלה עולות מדי פעם בפורום זה, ואני כבר בעבר נתתי להם את התשובות הקצרות. כך שאפשר להשתמש בחיפוש לצורך זה, ואני גם יכול לתת קישור לשרשור אחד הרלוונטי בהקשר זה:
viewtopic.php?p=3252253#p3252253
- ziv_r
-

- עורך ראשי HTmag
- תגובות: 46466
- הצטרף: ינואר 2005
- Thehobit1
-
- חבר פעיל מאוד

- תגובות: 441
- הצטרף: פברואר 2017
OpenVPN עובד יפה גם בנייד וגם ממחשב מרוחק.
נראה בטוח למדי ביחס לאפשריות אחרות.
נראה בטוח למדי ביחס לאפשריות אחרות.
- oferlaor
-
- מנהל
- תגובות: 78962
- הצטרף: נובמבר 2004
- שם מלא: עפר לאור
- מיקום: מודיעין, ישראל
- sys_admin
-
- חבר מביא חבר
- תגובות: 4316
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
הסיכונים של quick connect הם רבים, אני לא אמנה את כולם וגם אנסה לא להיכנס ליותר מדי פרטים טכניים מסובכים בהיבט של אבטחת מידע, אלה רק אשתדל לתאר את אחד מהם. בקוד של המנגנון וובי זה שאחראי על פעילות ותפקודו של quick connect חדשות לבקרים מתגלות חולשות אבטחה, פרצות ומרעין בישין מסוגים אחרים ושונים וזה קורה כל פעם בחלק אחר שלו. למשל פעם זה ב FIRMWARE של המכשירים שמתחברים עליו, פעם זה בקוד של האתר שעליו המחשרים מתחברים, פעם זה במערכת BACKEND של האתר זה והבעיות אלה עד שהן מתפרסמות בציבור כבר ידועות זמן מה לאלה שמנסים לנצל אותן. התיקון של כל בעיה זו מתבצע ברמה של האתר או של BACKEND שלו רק זמן מה אחרי שהוא מתפרסם בציבור והעדכון של FIRMWARE למכשירים שסובלים מבעיות אלה גם. אחרי זה גם העדכון זה לא יורד מיד לכל המכשירים ויש כאלה שאפילו הוא לא הוגדר להתבצע אוטומטי בהם, אלה נשאר כפעולה יזומה של משתמש....
ברגע שקיימת חולשה באחד המנגנונים של quick connect, אז זה לא שהתוקף צריך לסרוק מיליוני כתובות בכדי למצוא את המכשירים הפגיעים, אלה שהם כולם מרוכזים באתר שאליו מנגנון זה של quick connect מתחבר ומוגשים לתוקף על מגש של כסף. וכך יוצא שלא צריך שום מאמץ בכדי למשוך, לשנות, להצפין, להשמיד... את כל החומר שנמצא בכל המכשירים אלה וגם להשתלט על הרשת עלייה הם מחוברים דרכם וכבר משם לכל התקן של רשת זו.
אצרף קישור רק לכמה מאמרים לדוגמה שמתארים את הדברים אלה בצורה פשוטה, כזו שלא נדרש שום ידע טכני בתחום של אבטחת מידע בכדי להבין אותו:
https://claroty.com/team82/research/a-p ... 20-edition
והשם של המאמר, הוא גם בהתאם לתופעה:
A Pain in the NAS: Exploiting Cloud Connectivity to PWN your NAS: Synology
עוד אחד, עם כותרת כזו למשל:
Western Digital, Synology NAS Vulnerabilities Exposed Millions of Users’ Files
ועם פרטים כאלה למשל:
The cybersecurity firm also found vulnerabilities that allowed it to impersonate Synology NAS devices and force the QuickConnect cloud service to redirect users to a device controlled by the attacker.
An attacker could have leveraged the flaws to steal credentials, access user data, and remotely execute arbitrary code, giving them control over the device and the ability to launch further attacks.
An attacker could have leveraged the flaws to steal credentials, access user data, and remotely execute arbitrary code, giving them control over the device and the ability to launch further attacks.
זה הקישור למאמר:
https://www.securityweek.com/western-di ... ers-files/
- oferlaor
-
- מנהל
- תגובות: 78962
- הצטרף: נובמבר 2004
- שם מלא: עפר לאור
- מיקום: מודיעין, ישראל
האמת, קריאה מרתקת.
אני חושב שיש שם לא מעט בעיות עם רמת הפאניקה שהם מנסים להשרות. הם היו חייבים להיות מחוברים לרשת המקומית, לקבל הרבה מאוד נתונים מהנתב/NAS (שם, mac, כתובת, גרסא ועוד נתונים רבים) בשביל לעשות hijack. עם זאת, יש כאן באמת בעיה שנראה שה-quickconnect הוא נקודת כשל פוטנציאלית שאני מקליד שם משתמש וסיסמא לתוכם כאילו אני ברשת הפנימית שלי. נראה לי שבאמת נדרש מחשבה עמוקה יותר של איך להתחבר לזה או פשוט לעבוד כמו פעם ולהתחבר ל-VPN ואז להתחבר מקומית וזהו.
אני חושב שיש שם לא מעט בעיות עם רמת הפאניקה שהם מנסים להשרות. הם היו חייבים להיות מחוברים לרשת המקומית, לקבל הרבה מאוד נתונים מהנתב/NAS (שם, mac, כתובת, גרסא ועוד נתונים רבים) בשביל לעשות hijack. עם זאת, יש כאן באמת בעיה שנראה שה-quickconnect הוא נקודת כשל פוטנציאלית שאני מקליד שם משתמש וסיסמא לתוכם כאילו אני ברשת הפנימית שלי. נראה לי שבאמת נדרש מחשבה עמוקה יותר של איך להתחבר לזה או פשוט לעבוד כמו פעם ולהתחבר ל-VPN ואז להתחבר מקומית וזהו.
- bonder
-

- חבר פעיל מאוד
- תגובות: 145
- הצטרף: מרץ 2007
פאניקה מיותרת. חברת SYNOLOGY מספיק אמינה בשביל לעבוד עם ה QUICKCONNECT שלהם ולא להתברבר עם VPN.
- boubi
-
- חבר פעיל במיוחד
- תגובות: 736
- הצטרף: דצמבר 2013
גם חברת fire eye אמינה והצליחו לפרוץ אליה, לcitrix מצאו חולשות שניתן לנצל ולפרוץ, נגנבו המון נתונים משירביט ומהלל יפה ועוד גם אם היו להם הגנות שונות.
בקיצור אף אחד לא מוגן, השאלה היא מה יש לך להפסיד ואיך אתה מגן עליו
בקיצור אף אחד לא מוגן, השאלה היא מה יש לך להפסיד ואיך אתה מגן עליו
- AvivMustaky
-

- כתב

- תגובות: 718
- הצטרף: פברואר 2016
מעניין מאוד23/11/2023 8:57sys_admin כתב: הסיכונים של quick connect הם רבים, אני לא אמנה את כולם וגם אנסה לא להיכנס ליותר מדי פרטים טכניים מסובכים בהיבט של אבטחת מידע, אלה רק אשתדל לתאר את אחד מהם. בקוד של המנגנון וובי זה שאחראי על פעילות ותפקודו של quick connect חדשות לבקרים מתגלות חולשות אבטחה, פרצות ומרעין בישין מסוגים אחרים ושונים וזה קורה כל פעם בחלק אחר שלו. למשל פעם זה ב FIRMWARE של המכשירים שמתחברים עליו, פעם זה בקוד של האתר שעליו המחשרים מתחברים, פעם זה במערכת BACKEND של האתר זה והבעיות אלה עד שהן מתפרסמות בציבור כבר ידועות זמן מה לאלה שמנסים לנצל אותן. התיקון של כל בעיה זו מתבצע ברמה של האתר או של BACKEND שלו רק זמן מה אחרי שהוא מתפרסם בציבור והעדכון של FIRMWARE למכשירים שסובלים מבעיות אלה גם. אחרי זה גם העדכון זה לא יורד מיד לכל המכשירים ויש כאלה שאפילו הוא לא הוגדר להתבצע אוטומטי בהם, אלה נשאר כפעולה יזומה של משתמש.
ברגע שקיימת חולשה באחד המנגנונים של quick connect, אז זה לא שהתוקף צריך לסרוק מיליוני כתובות בכדי למצוא את המכשירים הפגיעים, אלה שהם כולם מרוכזים באתר שאליו מנגנון זה של quick connect מתחבר ומוגשים לתוקף על מגש של כסף. וכך יוצא שלא צריך שום מאמץ בכדי למשוך, לשנות, להצפין, להשמיד... את כל החומר שנמצא בכל המכשירים אלה וגם להשתלט על הרשת עלייה הם מחוברים דרכם וכבר משם לכל התקן של רשת זו.
אצרף קישור רק לכמה מאמרים לדוגמה שמתארים את הדברים אלה בצורה פשוטה, כזו שלא נדרש שום ידע טכני בתחום של אבטחת מידע בכדי להבין אותו:
https://claroty.com/team82/research/a-p ... 20-edition
והשם של המאמר, הוא גם בהתאם לתופעה:
A Pain in the NAS: Exploiting Cloud Connectivity to PWN your NAS: Synology
עוד אחד, עם כותרת כזו למשל:Western Digital, Synology NAS Vulnerabilities Exposed Millions of Users’ Files
ועם פרטים כאלה למשל:The cybersecurity firm also found vulnerabilities that allowed it to impersonate Synology NAS devices and force the QuickConnect cloud service to redirect users to a device controlled by the attacker.
An attacker could have leveraged the flaws to steal credentials, access user data, and remotely execute arbitrary code, giving them control over the device and the ability to launch further attacks.
זה הקישור למאמר:
https://www.securityweek.com/western-di ... ers-files/...
יש גם את אפשרות ה ddns ולסינולוגי יש גם שירות חינמי לבחירת דומיין . אם פועלים בחוכמה ומכניסים קצת הגנות היא אפשרות לא רעה לטעמי .
- sys_admin
-
- חבר מביא חבר
- תגובות: 4316
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
בגדול, המנגנון של DDNS הוא רק עוזר לעדכון של כתובת IP דינאמית לשם מתחם שנבחר וכך ניתן לפנות לשם זה במקום לכתובת שיכולה להשתנות.23/11/2023 20:08AvivMustaky כתב: מעניין מאוד
יש גם את אפשרות ה ddns ולסינולוגי יש גם שירות חינמי לבחירת דומיין . אם פועלים בחוכמה ומכניסים קצת הגנות היא אפשרות לא רעה לטעמי ....
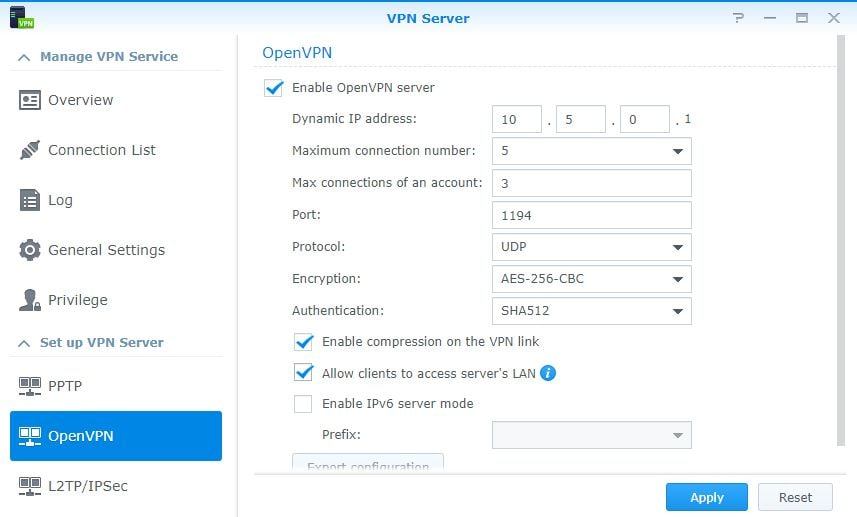
דבר זה לא משפר את רמת אבטחה של המכשיר. בכדי להתחבר ל NAS מרחוק בצורה מאובטחת, כפי שכבר רשמתי נדרש להגדיר ברשת ביתית את שרת VPN לצורך זה ולהתחבר כבר לממשק ניהול שלו ולתוכן המאוחסן בו דרך ערוץ VPN מוצפן ומאובטח. במקרה הגרוע ניתן לעשות את זה עם שרת VPN שניתן להתקין על ה NAS עצמו. ז יכול להיראות כך למשל:
- sys_admin
-
- חבר מביא חבר
- תגובות: 4316
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
לא רק שלא מדובר על פאניקה מיותרת או מוגזמת בהקשר זה, אלה שהדבר שמוסבר בכתבות אלה הוא רק קצה הקרחון לסיכונים בהקשר זה ואני יכול לספר שאני כבר לפני יותר משנתיים ראיתי כבר מספר חברות SMB שהשתמשו במנגנון זה של quick connect במכשירי NAS שלהם ונפלו קורבן לתקיפה ובמקרים שונים הנזק היה שונה בין חברה לחברה. וזה היה מדליפה של החומר המאוחסן בו דרך הצפנה של החומר זה ועד לכניסה לרשת ארגונית כולה דרך ערוץ תקיפה זה.23/11/2023 16:26oferlaor כתב: האמת, קריאה מרתקת.
אני חושב שיש שם לא מעט בעיות עם רמת הפאניקה שהם מנסים להשרות. הם היו חייבים להיות מחוברים לרשת המקומית, לקבל הרבה מאוד נתונים מהנתב/NAS (שם, mac, כתובת, גרסא ועוד נתונים רבים) בשביל לעשות hijack. עם זאת, יש כאן באמת בעיה שנראה שה-quickconnect הוא נקודת כשל פוטנציאלית שאני מקליד שם משתמש וסיסמא לתוכם כאילו אני ברשת הפנימית שלי. נראה לי שבאמת נדרש מחשבה עמוקה יותר של איך להתחבר לזה או פשוט לעבוד כמו פעם ולהתחבר ל-VPN ואז להתחבר מקומית וזהו....
יש עוד מספר רב של מאמרים שמסבירים על כך. אני אנסה לתת עוד אחד שהתפרסם לפני כמה שנים ושאמור להיות כתוב בשפה שמתאימה לציבור הרחב ולא לאנשי מקצוע בתחום של אבטחת מידע:
https://blog.talosintelligence.com/vuln ... 7e1ec312c/
- AvivMustaky
-
- כתב
- תגובות: 718
- הצטרף: פברואר 2016
23/11/2023 22:19sys_admin כתב: בגדול, המנגנון של DDNS הוא רק עוזר לעדכון של כתובת IP דינאמית לשם מתחם שנבחר וכך ניתן לפנות לשם זה במקום לכתובת שיכולה להשתנות.
דבר זה לא משפר את רמת אבטחה של המכשיר. בכדי להתחבר ל NAS מרחוק בצורה מאובטחת, כפי שכבר רשמתי נדרש להגדיר ברשת ביתית את שרת VPN לצורך זה ולהתחבר כבר לממשק ניהול שלו ולתוכן המאוחסן בו דרך ערוץ VPN מוצפן ומאובטח. במקרה הגרוע ניתן לעשות את זה עם שרת VPN שניתן להתקין על ה NAS עצמו. ז יכול להיראות כך למשל:אבל, להתקין את שרת OPENVPN על NAS עצמו זה לא מומלץ ממספר סיבות. אני אנסה לתת רק כמה מהם. למשל, שירות זה דורש משאבי CPU רבים או האצת חומרה לצורך הצפנה של ערוץ זה. ולשרת NAS ביתי פשוט אין את המשאבי CPU אלה ובגלל כך הערוץ זה יהיה במהירות באזור של 100MBPS וגם יעמיס על הפעילות של שאר השירותים של המכשיר. חוץ מזה, האפשרויות הגדרה שניתנות ב NAS לשרת OPENVPN הן מוגבלות ביותר ביחס לאפשרויות שקיימות בפרוטוקול זה.
נכון רק שהוא לא משתמש במנגנון ה quickconnect המובנה מה שמבטל חלק גדול מהסיכונים שציינת לגביו . כמובן שפתרון ה ddns מכניס סיכונים אחרים למשוואה אבל עם ההגנות הנכונות יכול לצמצם אותם מאוד.
- ziv_r
-
- עורך ראשי HTmag
- תגובות: 46466
- הצטרף: ינואר 2005
מעניין אם מישהו באמת יעבור לחיבוריות VPN עם ה- NAS שלו או שימשיך לעבוד איך שהוא עובד היום.
קדימה, סקר:
חיבוריות ל- NAS - אתם עובדים עם VPN או עם הפתרונות של היצרן?
קדימה, סקר:
חיבוריות ל- NAS - אתם עובדים עם VPN או עם הפתרונות של היצרן?
- AvivMustaky
-
- כתב
- תגובות: 718
- הצטרף: פברואר 2016
שימוש באפשרויות הקיימות לצד ביצוע קצת ממנגנוני ההגנה המובנים כמו בלינק נראה לי פתרון סביר24/11/2023 7:50ziv_r כתב: מעניין אם מישהו באמת יעבור לחיבוריות VPN עם ה- NAS שלו או שימשיך לעבוד איך שהוא עובד היום....
https://htmag.co.il/article47509.html
- ziv_r
-
- עורך ראשי HTmag
- תגובות: 46466
- הצטרף: ינואר 2005
אמת, אבל עדיין מדובר כאן על אופן החיבוריות ל- NAS, לכן הסקר שהעלתי.
- sys_admin
-
- חבר מביא חבר
- תגובות: 4316
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
כמובן, שהשימוש בשרת OpenVPN מקומי ברשת הוא הפתרון הבטוח ביותר וגם פותר את הבעיות שפירטתי. אבל גם בהקשר של שרת OpenVPN מקומי יש אפשרויות יישום שונות, שכל אחד מהם יש לו את היתרונות וחסרונות שצריך להבין ולקחת מראש בחשבון. ושחלקן בהקשר זה של שרת כזה שרץ על NAS כבר פירטתי.24/11/2023 7:47AvivMustaky כתב: נכון רק שהוא לא משתמש במנגנון ה quickconnect המובנה מה שמבטל חלק גדול מהסיכונים שציינת לגביו . כמובן שפתרון ה ddns מכניס סיכונים אחרים למשוואה אבל עם ההגנות הנכונות יכול לצמצם אותם מאוד....
יש גם מקרים שבהם ניתן להפעיל את השרת OpenVPN על חומרה פיזית של NAS, ובלי בעיות אלה שהסברתי עליהן, וגם עשיתי את זה לא מעט, כולל גם לצורך של רשת ביתית או רשת שמשלבת גם עבודה מהבית, אבל במקרים אלה מדובר על שימוש ב NAS שמבוסס לא על מעבד ARM חלש, אלה על מעבד של INTEL מהסדרות שכוללות משאבים נדרשים ואת מנגנוני חומרה הנדרשים להאצת ווירטואליזציה והצפנה ובמכשירים כאלה גם מותקנת כמות של זיכרון RAM נדרשת. כך על מכשיר NAS ניתן להריץ מספר מכונות וירטואליות, שאחת מהן היא pfSense למשל, שמשמשת כנתב לרשת זו, כ FIREWALL, כשרת OpenVPN וכו'. ומחיר של מכשיר NAS כזה הוא כבר שונה לגמרי ממכשיר NAS הכי זול. ושונה, אני מתכוון, גם פי עשרה ויותר מכך.
ושימוש ב DDNS, הוא כמובן לא רק מכניס סיכונים שונים (שהם דרך אגב הרבה יותר נמוכים מסיכוני שימוש ב QuickConnect), אלה גם יוצר בעיות אחרות, שהפתרון של רובן הוא שימוש ב IP קבוע שמזמינים מספק אינטרנט.