אני גם לא רואה שום צורך להשתמש ב WI FI GUEST.
בשביל מה צריך בבית רשת לאורחים? בשביל מה? מתי בפעם באחרונה אצלך בבית אורח ביקש סיסמא לוויפי?
עבור טלפונים ניידים, לכולם יש היום חבילות גדולות.
אצל רוב האנשים (לא יודע מה אצלך), הסיכוי שמישהו יכנס עם לפטופ אינו גבוה, וגם אם כן.
תן
לו
את
ססמת
רשת
הווי פי
לראשונה רוכש ציוד של UNIFI, למה חשוב VLAN למצלמות ומה עושים עם סוויץ מנוהל?
- nir11
-
- חבר מביא חבר
- תגובות: 3893
- הצטרף: אפריל 2007
- shay3203
-
- חבר פעיל מאוד

- תגובות: 310
- הצטרף: מרץ 2018
@nir11
·
דיברתי אם מישהו ממש מוטרד מלשים מצלמות או מכשירים של IOT על הרשת הרגילה של המחשבים שישים אותם על WIFI GUEST עושים את זה בדיוק בשניה אחת וזה די והותר כדי לבודד אותם מיתר הרשת.
·
דיברתי אם מישהו ממש מוטרד מלשים מצלמות או מכשירים של IOT על הרשת הרגילה של המחשבים שישים אותם על WIFI GUEST עושים את זה בדיוק בשניה אחת וזה די והותר כדי לבודד אותם מיתר הרשת.
- sys_admin
-
- חבר מביא חבר
- תגובות: 4322
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
·Popcorn110 כתב:·תודה רבה........
לא ידעתי את זה
בגלל זה צריך לחפש סוויץ שיודע להעביר את זה? (צריך לראות שהסווית תומך ב802.1q?
אבל עדיין לא הצלחתי להבין
בתיאור שכתבתי מקודם
הסוויץ השלישי (מנוהל), איך הוא מקבל את הvlan הקיימים שהגדרת בpfsense?
אני יודע שאפשר להעביר דרך trunk בפורט שמשורשר לסוויץ מנוהל אחר
אבל במצב שיש סוויץ לא מנוהל באמצע, לא הבנתי איך אתה מעביר את הvlan השונים
במקרה שלך אם הבנתי נכון , אתה מעביר את זה AP , אבל זה אמור להיות אותו עקרון
לא?...
הסיפור פשוט ביותר. בכדי להעביר את VLAN Trunk , אתה צריך לאורך כל הדרך את כל הציוד שיודע בכלל לעבוד עם VLAN Trunk ( נתב, מתגים ונקודות גישה ) וגם להגדיר נכון את כל הציוד הזה.
אם בנקודה כל שהיא בשרשרת יש ציוד שלא תומך בזה ( כמו אותו מתג לא מנוהל ), אז אין שום ודעות ש VLAN Trunk לא יתפרק בדרך או שהנתונים שנשלחים דרכו יגיעו בצורה תקינה בכלל.
את ההסבר זה עד בדיוק, עד כמה שאני זוכר כבר כתבתי לך לפני זמן מה, כאן:
https://www.hometheater.co.il/vt325258.html
- Popcorn110
-
- חבר פעיל מאוד
- תגובות: 154
- הצטרף: אוגוסט 2015
- שם מלא: יוסי
·נכון..sys_admin כתב:·......
הסיפור פשוט ביותר. בכדי להעביר את VLAN Trunk , אתה צריך לאורך כל הדרך את כל הציוד שיודע בכלל לעבוד עם VLAN Trunk ( נתב, מתגים ונקודות גישה ) וגם להגדיר נכון את כל הציוד הזה.
אם בנקודה כל שהיא בשרשרת יש ציוד שלא תומך בזה ( כמו אותו מתג לא מנוהל ), אז אין שום ודעות ש VLAN Trunk לא יתפרק בדרך או שהנתונים שנשלחים דרכו יגיעו בצורה תקינה בכלל.
את ההסבר זה עד בדיוק, עד כמה שאני זוכר כבר כתבתי לך לפני זמן מה, כאן:
https://www.hometheater.co.il/vt325258.html...
בזכותך אני יודע את זה.
זה בדיוק מה שאני לא הבנתי שאמרו לי כאן שמצליחים להעביר tagged דרך מצב רגיל.
ובגלל זה לא הבנתי איך זה אפשרי...
תחילת השאלה שלי היית אחרת
אם מישהו יודע אם בציוד של unifi אני גם חייב מצבים מיוחדים לאורך כל הדרך
או שבגלל שהקונטרולר שולט על הכל
אז מספיק שאגדיר לו vlan ואז בהמשך אוכל לשנות.
השאלה היא יותר לגבי הAP שלהם שבהם אני רוצה להפריד בין הרשתות
אני יודע שאפשר ליצור VLAN (בתנאי שקיים) רק השאלה אם אני חייב להעביר עד אליו את כל הVLAN שאני רוצה
תודה רבה
- sys_admin
-
- חבר מביא חבר
- תגובות: 4322
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
·Popcorn110 כתב:·נכון........
בזכותך אני יודע את זה.
זה בדיוק מה שאני לא הבנתי שאמרו לי כאן שמצליחים להעביר tagged דרך מצב רגיל.
ובגלל זה לא הבנתי איך זה אפשרי...
תחילת השאלה שלי היית אחרת
אם מישהו יודע אם בציוד של unifi אני גם חייב מצבים מיוחדים לאורך כל הדרך
או שבגלל שהקונטרולר שולט על הכל
אז מספיק שאגדיר לו vlan ואז בהמשך אוכל לשנות.
השאלה היא יותר לגבי הAP שלהם שבהם אני רוצה להפריד בין הרשתות
אני יודע שאפשר ליצור VLAN (בתנאי שקיים) רק השאלה אם אני חייב להעביר עד אליו את כל הVLAN שאני רוצה
צירפתי גם שירטוט של רשת פשוטה כזו עם נקודת גישה.
תודה רבה...
אז כמו שכבר הסברתי מספר רב של פעמים, מתג לא מנוהל לא מתאים להעברה של VLAN Trunk וגם הסברתי למה הוא לא מתאים, כולל גם את התרשים של מבנה של ה FRAME שממחיש את הסיבה לזה.
בציוד של UNIFI, כמו שגם בציודים אחרים, אתה לא חייב שום מצבים מיוחדים ויותר מזה,אסור שיהיו שום מצבים מיוחדים, אחרת לא תהייה תקשורת כלל. בסך הכל נדרש להגדיר את מה שהסברתי מקודם.
קונטרולר שולט רק על דברים מוגדרים ולא על הכל.
כמובן שמספיק להגדיר את כל ההגדרות הנדרשות שקשורות להעברת ה VLANS ואחרי זה בהמשך תוכל לשנות.
התשובה לגבי ה AP שלהם ולא רק שלהם בהקשר זה היא, שאם לא מגיע לנקודת גישה כל שהיא VLAN מסויים, אז אותו ה AP לא יוכל לתקשר אתו. בדיוק כפי, שאם לא חיברת כבל רשת ל AP , אז לא יהיה חיבור של רשת. כמובן שבציודים מתקדמים יותר יש פרוטוקול של הגדרות אוטומטיות של התיוגי VLANS שמשתתפים ב TRUNK מסויים, אבל ציוד של UNIFI לא תומך באף אחד מהפרוטוקולים אלה והכל נדרש לעשות שם ידני. ובכל מקרה, הציוד זה לא מיועד לכמות גדולה של תיוגים בתוך ה TRUNK, כך שזה גם לא בעיה מבחינתו.
גם בציוד של UNIFI, בניגוד לציודים של יצרנים אחרים ואפילו ל OpenWRT , אין תמיכה בהקצאה של VLANS דינאמיים ללקוחות אלחוטיים ובגלל זה נדרש לייצג כל VLAN ו VALN בנפרד על ידי SSID משו, דבר שמסרבל ביותר את השימוש בהמשך.
זה כל הסיפור.
נא להרשם/להכנס לחשבון בפורום על מנת לצפות בקבצים או בתמונות המצורפים לשרשור
- Popcorn110
-
- חבר פעיל מאוד
- תגובות: 154
- הצטרף: אוגוסט 2015
- שם מלא: יוסי
·בהמשך לזהsys_admin כתב:·......
אז כמו שכבר הסברתי מספר רב של פעמים, מתג לא מנוהל לא מתאים להעברה של VLAN Trunk וגם הסברתי למה הוא לא מתאים, כולל גם את התרשים של מבנה של ה FRAME שממחיש את הסיבה לזה.
בציוד של UNIFI, כמו שגם בציודים אחרים, אתה לא חייב שום מצבים מיוחדים ויותר מזה,אסור שיהיו שום מצבים מיוחדים, אחרת לא תהייה תקשורת כלל. בסך הכל נדרש להגדיר את מה שהסברתי מקודם.
קונטרולר שולט רק על דברים מוגדרים ולא על הכל.
כמובן שמספיק להגדיר את כל ההגדרות הנדרשות שקשורות להעברת ה VLANS ואחרי זה בהמשך תוכל לשנות.
התשובה לגבי ה AP שלהם ולא רק שלהם בהקשר זה היא, שאם לא מגיע לנקודת גישה כל שהיא VLAN מסויים, אז אותו ה AP לא יוכל לתקשר אתו. בדיוק כפי, שאם לא חיברת כבל רשת ל AP , אז לא יהיה חיבור של רשת. כמובן שבציודים מתקדמים יותר יש פרוטוקול של הגדרות אוטומטיות של התיוגי VLANS שמשתתפים ב TRUNK מסויים, אבל ציוד של UNIFI לא תומך באף אחד מהפרוטוקולים אלה והכל נדרש לעשות שם ידני. ובכל מקרה, הציוד זה לא מיועד לכמות גדולה של תיוגים בתוך ה TRUNK, כך שזה גם לא בעיה מבחינתו.
גם בציוד של UNIFI, בניגוד לציודים של יצרנים אחרים ואפילו ל OpenWRT , אין תמיכה בהקצאה של VLANS דינאמיים ללקוחות אלחוטיים ובגלל זה נדרש לייצג כל VLAN ו VALN בנפרד על ידי SSID משו, דבר שמסרבל ביותר את השימוש בהמשך.
זה כל הסיפור....
השבוע העברתי את כל הסוויצים למנוהלים
אשמח לעזרה עם הגדרה של unifi
מהסוויץ הראשי אני שולח לסוויץ השני trunk של שני vlan
נקרא להם 100,200
100 יושב על 192.168.1.254/24
200 יושב על 192.168.2.254/24
הקונטרולר יושב על 100
שאני שולח לap אני שולח trunk של 100,200
אם כן, איך הוא יודע עם איזה מהם לדבר עם הקונטרול
אני מבין שאחר כך אני יוכל להגדיר לו שכל ssid ידע לדבר עם vlan אחר
אבל בשביל המשיכה של הנתונים מהקונטרולר איך אני אומר לו לדבר דווקא עם 100
תודה רבה
- sys_admin
-
- חבר מביא חבר
- תגובות: 4322
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
·Popcorn110 כתב:·בהמשך לזה......
השבוע העברתי את כל הסוויצים למנוהלים
אשמח לעזרה עם הגדרה של unifi
מהסוויץ הראשי אני שולח לסוויץ השני trunk של שני vlan
נקרא להם 100,200
100 יושב על 192.168.1.254/24
200 יושב על 192.168.2.254/24
הקונטרולר יושב על 100
שאני שולח לap אני שולח trunk של 100,200
אם כן, איך הוא יודע עם איזה מהם לדבר עם הקונטרול
אני מבין שאחר כך אני יוכל להגדיר לו שכל ssid ידע לדבר עם vlan אחר
אבל בשביל המשיכה של הנתונים מהקונטרולר איך אני אומר לו לדבר דווקא עם 100
תודה רבה...
בכדי כמה שיותר לפשט את הסיפור ולא להכניס אותך ליותר מדי פרטים טכניים, לפורטים שתחבר את הנקודות גישה במתג ב VLAN Trunk תגדיר את ה Native VLAN שהוא יהיה ה VLAN שדרכו עוברת תקשורת בין הבקר לנקודות גישה. כך הוא יהיה גם Management VLAN בנקודות גישה.
כמובן גם שב VLAN זה אסור שתעבור שום תקשורת של המשתמשים ואסור שהוא יהיה זמין למשתמשים.
אופציה אחרת, יותר מורכבת, היא להגדיר ידנית בכל נקודת גישה בנפרד אה השיוך של Management VLAN ל VLAN 100 ואז לא נדרש לסמן אותו כ Native VLAN ב VLAN Trunks שבין המתגים לבין הנקודות גישה אלו.
כמובן גם, אסור ש Management VLAN יהיה ממופה לאחת מה SSID שנקודות גישה אלה משדרות.
זה כל הסיפור בפשטות וברמה בסיסית ביותר, שממנה אפשר אחרי זה יהיה להתקדם לשירותים ולאפשרויות יותר מתקדמות.
- Popcorn110
-
- חבר פעיל מאוד
- תגובות: 154
- הצטרף: אוגוסט 2015
- שם מלא: יוסי
sys_admin כתב:·......
בכדי כמה שיותר לפשט את הסיפור ולא להכניס אותך ליותר מדי פרטים טכניים, לפורטים שתחבר את הנקודות גישה במתג ב VLAN Trunk תגדיר את ה Native VLAN שהוא יהיה ה VLAN שדרכו עוברת תקשורת בין הבקר לנקודות גישה. כך הוא יהיה גם Management VLAN בנקודות גישה.
כמובן גם שב VLAN זה אסור שתעבור שום תקשורת של המשתמשים ואסור שהוא יהיה זמין למשתמשים.
אופציה אחרת, יותר מורכבת, היא להגדיר ידנית בכל נקודת גישה בנפרד אה השיוך של Management VLAN ל VLAN 100 ואז לא נדרש לסמן אותו כ Native VLAN ב VLAN Trunks שבין המתגים לבין הנקודות גישה אלו.
כמובן גם, אסור ש Management VLAN יהיה ממופה לאחת מה SSID שנקודות גישה אלה משדרות.
זה כל הסיפור בפשטות וברמה בסיסית ביותר, שממנה אפשר אחרי זה יהיה להתקדם לשירותים ולאפשרויות יותר מתקדמות....
תודה רבה
אם הבנתי נכון בכל סוויץ מנוהל יש vlan מנהל, והוא יוצא יחד עם הtrunk
רק שמחשב/ap שמחובר לפורט הזה יקבל את הכתובת של המנהל למרות שפורט מוגדר trunk
שאלה נוספת, בכל סוויץ אפשר להגדיר רק vlan מנהל אחד, נכון? (שבכללי עדיף שיהיה זה שמדבר עם כל הסוויצים)
מאיזה סיבה לא כדאי שיהיה זמין למשתמשים? כי זה בעצם מה ששולט על הסוויצים, נכון?
תודה רבה!!!
- sys_admin
-
- חבר מביא חבר
- תגובות: 4322
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
·Popcorn110 כתב:......
תודה רבה
אם הבנתי נכון בכל סוויץ מנוהל יש vlan מנהל, והוא יוצא יחד עם הtrunk
רק שמחשב/ap שמחובר לפורט הזה יקבל את הכתובת של המנהל למרות שפורט מוגדר trunk
שאלה נוספת, בכל סוויץ אפשר להגדיר רק vlan מנהל אחד, נכון? (שבכללי עדיף שיהיה זה שמדבר עם כל הסוויצים)
מאיזה סיבה לא כדאי שיהיה זמין למשתמשים? כי זה בעצם מה ששולט על הסוויצים, נכון?
תודה רבה!!!...
לא, לא הבנת נכון. מדובר כאן בכלל לא על "VLAN מנהל", אלה על VLAN ניהול והוא קיים לא רק בכל מתג מנוהל, אלה בכל ציוד שתומך ב VLANs ושנדרש לנהל אותו, למשל בנקודות גישה, בנתבים, בגשרים, במכשירי NAS , בטלפונים, מצלמות אבטחה, מכשירי NVR וכו'.
בכדי שאת הציוד המדובר ניתן יהיה לנהל מרחוק, אז כמובן ש Management VLAN חייב להיות גם בין ה VLANs של VLAN Trunk שבפורט UpLink .
מחשב/AP או כל התקן רשת אחר שמחובר לפורט הזה יקבל את הכתובת לא של המנהל, אלה מטווח כתובות של Management VLAN רק, אם קיים ב VLAN זה שרת DHCP ואם VLAN זה מוגדר כ Native VLAN ב VLAN Trunk זה, אחרת ( אם הוא לא מוגדר כ Native VLAN ב VLAN Trunk זה ) באותו ההתקן רשת ( במחשב/AP וכו' שמחובר לפורט זה ) נדרש ליצור ממשק VLAN עם תיוג מתאים, בכדי שהוא יוכל לתקשר עם VLAN זה ולהגדיר עליו את ה Management VLAN של מכשיר רשת זה.
במתגים פשוטים לרוב ניתן להגדיר רק Management VLAN אחד ( יותר מזה גם לא נדרש בדרך כלל ). מן הסתם בכדי שאפשר יהיה לנהל את כל ההתקני רשת כמו מתגים, נקודות גישה וכו', כמובן הוא צריך להיות מוגדר בין כל המתגים ובכל הפורטים שלהם שמחוברים להתקנים שנדרש לנהל.
Management VLAN לא כדאי שיהיה זמין לפורטים של המשתמשים ממספר סיבות, למשל בכדי שהמשתמשים לא יוכלו לגשת לניהול של הציוד רשת, בכדי שהתעבורה של המשתמשים לא תתערבב עם התעבורה של ניהול הרשת, לצורך דיאגנוסטית רשת פשוטה יותר, לצורך שאם משתמש מצליח ליצור תעבורה שתשבית את ה VLAN שבו הוא נמצא עדיין אפשר יהיה ללא בעיה לנהל את הציוד, לזהות ולנתק את המשתמש זה ועוד ממספר סיבות רבות.
החלק החשוב של כל הסיפור זה, שעוד לא התייחסת עליו, הוא שברשת זו חייב להיות נתב שתומך בכלל בעבודה מלאה עם VLANs ועם VLAN Trunks לצורך inter vlan routing וצריך להגדיר את הנתב זה בצורה נכונה עם כל הכללים הנדרשים ב FireWall שלו, אחרת אין לכל שאר הרכיבים אלה שום משמעות.
- Popcorn110
-
- חבר פעיל מאוד
- תגובות: 154
- הצטרף: אוגוסט 2015
- שם מלא: יוסי
תודה רבה מובן הרבה יותרsys_admin כתב:·......
לא, לא הבנת נכון. מדובר כאן בכלל לא על "VLAN מנהל", אלה על VLAN ניהול והוא קיים לא רק בכל מתג מנוהל, אלה בכל ציוד שתומך ב VLANs ושנדרש לנהל אותו, למשל בנקודות גישה, בנתבים, בגשרים, במכשירי NAS , בטלפונים, מצלמות אבטחה, מכשירי NVR וכו'.
בכדי שאת הציוד המדובר ניתן יהיה לנהל מרחוק, אז כמובן ש Management VLAN חייב להיות גם בין ה VLANs של VLAN Trunk שבפורט UpLink .
מחשב/AP או כל התקן רשת אחר שמחובר לפורט הזה יקבל את הכתובת לא של המנהל, אלה מטווח כתובות של Management VLAN רק, אם קיים ב VLAN זה שרת DHCP ואם VLAN זה מוגדר כ Native VLAN ב VLAN Trunk זה, אחרת ( אם הוא לא מוגדר כ Native VLAN ב VLAN Trunk זה ) באותו ההתקן רשת ( במחשב/AP וכו' שמחובר לפורט זה ) נדרש ליצור ממשק VLAN עם תיוג מתאים, בכדי שהוא יוכל לתקשר עם VLAN זה ולהגדיר עליו את ה Management VLAN של מכשיר רשת זה.
במתגים פשוטים לרוב ניתן להגדיר רק Management VLAN אחד ( יותר מזה גם לא נדרש בדרך כלל ). מן הסתם בכדי שאפשר יהיה לנהל את כל ההתקני רשת כמו מתגים, נקודות גישה וכו', כמובן הוא צריך להיות מוגדר בין כל המתגים ובכל הפורטים שלהם שמחוברים להתקנים שנדרש לנהל.
Management VLAN לא כדאי שיהיה זמין לפורטים של המשתמשים ממספר סיבות, למשל בכדי שהמשתמשים לא יוכלו לגשת לניהול של הציוד רשת, בכדי שהתעבורה של המשתמשים לא תתערבב עם התעבורה של ניהול הרשת, לצורך דיאגנוסטית רשת פשוטה יותר, לצורך שאם משתמש מצליח ליצור תעבורה שתשבית את ה VLAN שבו הוא נמצא עדיין אפשר יהיה ללא בעיה לנהל את הציוד, לזהות ולנתק את המשתמש זה ועוד ממספר סיבות רבות.
החלק החשוב של כל הסיפור זה, שעוד לא התייחסת עליו, הוא שברשת זו חייב להיות נתב שתומך בכלל בעבודה מלאה עם VLANs ועם VLAN Trunks לצורך inter vlan routing וצריך להגדיר את הנתב זה בצורה נכונה עם כל הכללים הנדרשים ב FireWall שלו, אחרת אין לכל שאר הרכיבים אלה שום משמעות....
עכשיו בהמשך לשאלה אחרת,
גם סרבר מחברים לvlan ניהול?
אני רוצה להתקין על hyperV את הקונטרולר של unifi
נגדיר שוב,
Vlan 100 - מחובר לסרבר - רק הוא
Vlan 200,300 - יושב על האלחוטי של unifi - אני צריך שהקונטרולר אותם (הקונטרולר יושב על hyperV בסרבל)
Vlan 10 - הוא vlan ניהול
אני רוצה שמי שיושב על 100 יוכל להתחבר לDC
כל השאר לא תהייה להם גישה בכלל
איך אני יכול לעשות זה את?
אפשר לשלוח לסרבר trunk?
- sys_admin
-
- חבר מביא חבר
- תגובות: 4322
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
·Popcorn110 כתב:תודה רבה מובן הרבה יותר......
עכשיו בהמשך לשאלה אחרת,
גם סרבר מחברים לvlan ניהול?
אני רוצה להתקין על hyperV את הקונטרולר של unifi
נגדיר שוב,
Vlan 100 - מחובר לסרבר - רק הוא
Vlan 200,300 - יושב על האלחוטי של unifi - אני צריך שהקונטרולר אותם (הקונטרולר יושב על hyperV בסרבל)
Vlan 10 - הוא vlan ניהול
אני רוצה שמי שיושב על 100 יוכל להתחבר לDC
כל השאר לא תהייה להם גישה בכלל
איך אני יכול לעשות זה את?
אפשר לשלוח לסרבר trunk?...
התשובה היא פשוטה ביותר. אם "סרבר" נדרש לתקשר עם ה Management VLAN, למשל על השרת זה פועל שירות שמנהל את הציוד רשת המדובר או, אם על שרת זה פועל שיורות שאוסף דיאגנוסטיקה מציוד רשת זה, אז כמובן שגם ה"סרבר" זה נדרש לחבר ל Management VLAN. מצד שני, אם שרת זה לא נותן שום שירותים לצורך ניהול של ציוד הרשת, אז כמובן שלא נדרש לחבר את שרת זה ל Management VLAN.
אם אתה רוצה להתקין על hyperV את הקונטרולר של unifi, אז אין שום בעיה בסך הכל נדרש שב hyperV יהיה מספיק משאבי חומרה לכך ועל הכרטיס רשת של hyperV נדרשות הגדרות מתאימות, כמו יצירה של VLAN Trunk שמוגדר בצורה תקינה.
וכמו שכתבתי כבר לפני זה, אתה צריך בכלל להתחיל מלהבין, אם יש לך נתב שמתאים לכל זה ואם הוא מוגדר נכון.
- Popcorn110
-
- חבר פעיל מאוד
- תגובות: 154
- הצטרף: אוגוסט 2015
- שם מלא: יוסי
·הסרבר לא צריך לתקשר עם הmanagement Vlansys_admin כתב:·......
התשובה היא פשוטה ביותר. אם "סרבר" נדרש לתקשר עם ה Management VLAN, למשל על השרת זה פועל שירות שמנהל את הציוד רשת המדובר או, אם על שרת זה פועל שיורות שאוסף דיאגנוסטיקה מציוד רשת זה, אז כמובן שגם ה"סרבר" זה נדרש לחבר ל Management VLAN. מצד שני, אם שרת זה לא נותן שום שירותים לצורך ניהול של ציוד הרשת, אז כמובן שלא נדרש לחבר את שרת זה ל Management VLAN.
אם אתה רוצה להתקין על hyperV את הקונטרולר של unifi, אז אין שום בעיה בסך הכל נדרש שב hyperV יהיה מספיק משאבי חומרה לכך ועל הכרטיס רשת של hyperV נדרשות הגדרות מתאימות, כמו יצירה של VLAN Trunk שמוגדר בצורה תקינה.
וכמו שכתבתי כבר לפני זה, אתה צריך בכלל להתחיל מלהבין, אם יש לך נתב שמתאים לכל זה ואם הוא מוגדר נכון....
אבל הקונטרול צריך, והוא נמצא בתוך הסרבר
השאלה היא איך אני מגדיר trunk לכרטיס רשת של הסרבר?
פשוט שולח לו trunk עם כל הvlan שאני צריך
ובסרבר עצמו אני מגדיר לו שהסרבר יקבל vlan 100
והכרטיס רשת הוירטואלי שמנותב לhyperv יקבל trunk של שלושת הvlan האחרים (הניהול,ושתי הרשתות WiFi )
- sys_admin
-
- חבר מביא חבר
- תגובות: 4322
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
·Popcorn110 כתב:·הסרבר לא צריך לתקשר עם הmanagement Vlan......
אבל הקונטרול צריך, והוא נמצא בתוך הסרבר
השאלה היא איך אני מגדיר trunk לכרטיס רשת של הסרבר?
פשוט שולח לו trunk עם כל הvlan שאני צריך
ובסרבר עצמו אני מגדיר לו שהסרבר יקבל vlan 100
והכרטיס רשת הוירטואלי שמנותב לhyperv יקבל trunk של שלושת הvlan האחרים (הניהול,ושתי הרשתות WiFi )...
אם אותו ה"סרבר" הוא שרת של Microsoft, שזה Windows Server 2019 , אז את השרת עצמו אין צורך לחבר ל Management VLAN ואפילו לא את ה hypervisor , אלה רק על הכרטיס הרשת הווירטואלי של מכונה וירטואלית שעלייה מותקן אותו unifi controller . ולצורך זה נדרש להגדיר את VLAN Trunk מתאים על הפורט של Virtual Switch של Hyper-V , על אותו הפורט שלו שמחבר את המכונה הוירטולית הרלוונטית.
ואם ב unifi controller נדרש לתקשר רק עם Management VLAN אז מספיק אפילו לתייג את ה VLAN זה על כרטיס רשת וירטואלי של מכונה וירטואלית זו.
זה כל הסיפור.
- Popcorn110
-
- חבר פעיל מאוד
- תגובות: 154
- הצטרף: אוגוסט 2015
- שם מלא: יוסי
sys_admin כתב:·......
אם אותו ה"סרבר" הוא שרת של Microsoft, שזה Windows Server 2019 , אז את השרת עצמו אין צורך לחבר ל Management VLAN ואפילו לא את ה hypervisor , אלה רק על הכרטיס הרשת הווירטואלי של מכונה וירטואלית שעלייה מותקן אותו unifi controller . ולצורך זה נדרש להגדיר את VLAN Trunk מתאים על הפורט של Virtual Switch של Hyper-V , על אותו הפורט שלו שמחבר את המכונה הוירטולית הרלוונטית.
ואם ב unifi controller נדרש לתקשר רק עם Management VLAN אז מספיק אפילו לתייג את ה VLAN זה על כרטיס רשת וירטואלי של מכונה וירטואלית זו.
זה כל הסיפור....
הסרבר הוא מייקרוספט אבל 2016
ושוב, לכרטיס רשת הפיזי אני שולח trunk של 4 vlan
לראשי אני צריך להגיד לקחת את vlan 100
לשלוח trunk של השלושה הנותרים , נכון?
·
- sys_admin
-
- חבר מביא חבר
- תגובות: 4322
- הצטרף: ינואר 2014
- מיקום: גליל מערבי
·Popcorn110 כתב:......
הסרבר הוא מייקרוספט אבל 2016
ושוב, לכרטיס רשת הפיזי אני שולח trunk של 4 vlan
לראשי אני צריך להגיד לקחת את vlan 100
לשלוח trunk של השלושה הנותרים , נכון?
·...
אתה לא שולח, אלה שאתה מגדיר על הפורט של המתג שמחובר לשרת זה את ה VLAN Trunk עם כל ה VLANs הנדרשים לשימוש בשרת. ובשרת עצמו אתה כבר מגדיר עם מה הוא יוכל לתקשר. למשל לכרטיס רשת פיזי של המערכת ההפעלה את מה שנדרש, אם זה VLAN בודד, אז אתה יכול להגדיר אותו כ Native VLAN , אם מדרשים שם כמה, אז אתה מגדיר את כל אחד בנפרד. אותו הדבר גם על המכונות וירטואליות, לפי הצורך ולפי השימוש. אם מכונה וירטואלית כלשהיא נדרשת לשימוש של מספר VLANs , אז אתה מגדיר על פורט שלה במתג וירטואלי של Hyper-V את VLAN Trunk עם ה VLANs הנדרשים, אם מכונה אחרת צריכה רק VLAN בודד, אז אתה מגדיר את הפורט שלה כפורט גישה בלבד עם תיוג של VLAN נדרש.
צירפתי צילום מסך מאחד השרתי בדיקות שלי, שבו ניתן לראות שמכונה וירטואלית אחת שפועלת עליו מחוברת עם הגדרה כפורט גישה ל VLAN 5 ומכונה אחרת עם חיבור לא מתויג בכלל.
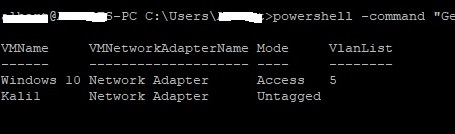
מקווה שעכשיו זה כבר ברור.
- Popcorn110
-
- חבר פעיל מאוד
- תגובות: 154
- הצטרף: אוגוסט 2015
- שם מלא: יוסי
מעולה!!!sys_admin כתב:·......
אתה לא שולח, אלה שאתה מגדיר על הפורט של המתג שמחובר לשרת זה את ה VLAN Trunk עם כל ה VLANs הנדרשים לשימוש בשרת. ובשרת עצמו אתה כבר מגדיר עם מה הוא יוכל לתקשר. למשל לכרטיס רשת פיזי של המערכת ההפעלה את מה שנדרש, אם זה VLAN בודד, אז אתה יכול להגדיר אותו כ Native VLAN , אם מדרשים שם כמה, אז אתה מגדיר את כל אחד בנפרד. אותו הדבר גם על המכונות וירטואליות, לפי הצורך ולפי השימוש. אם מכונה וירטואלית כלשהיא נדרשת לשימוש של מספר VLANs , אז אתה מגדיר על פורט שלה במתג וירטואלי של Hyper-V את VLAN Trunk עם ה VLANs הנדרשים, אם מכונה אחרת צריכה רק VLAN בודד, אז אתה מגדיר את הפורט שלה כפורט גישה בלבד עם תיוג של VLAN נדרש.
צירפתי צילום מסך מאחד השרתי בדיקות שלי, שבו ניתן לראות שמכונה וירטואלית אחת שפועלת עליו מחוברת עם הגדרה כפורט גישה ל VLAN 5 ומכונה אחרת עם חיבור לא מתויג בכלל.
מקווה שעכשיו זה כבר ברור....
לא ידעתי שמחשב יכול לקבל מספר vlan ולעשות את ההפרדה בפנים (לשמש כסוויץ מנוהל בתוך המחשב)
·
עכשיו הכל הרבה יותר ברור,
אנסה לעשות ואעדכן
תודה רבה